更新日:2026/10/16
【2026年に発生】企業の情報漏えい・サイバー攻撃事例8選|原因・被害・対策を解説
情報漏えいやサイバー攻撃が発生すると、個人情報の流出だけではなく、業務システム・顧客向けサービスの停止や顧客への対応、取引先への説明など、企業活動にさまざまな影響が及びます。
近年は、ランサムウェア攻撃やWebシステムへの不正アクセス、システムの脆弱性を悪用した侵入など、さまざまな手口による被害が公表されています。こうした状況を受け、企業にとってWebセキュリティ対策の重要性は、より一層高まっているのです。
本記事では、2026年に発生した主な情報漏えい・サイバー攻撃の事例を取り上げ、発生の経緯・原因・被害や影響・企業や組織の対応を分かりやすく整理しました。情報漏えい・サイバー攻撃に備えるために企業が取り組んでおきたい対策もご紹介するため、自社のセキュリティ対策を見直す際にお役立てください。
※本記事は2026年10月時点の情報です
おすすめの不正侵入検知サービス一覧
scroll →
| 会社名 | サービス名 | 特長 | 費用 | 主なサービス |
|---|---|---|---|---|
株式会社サイバーセキュリティクラウド
|
攻撃遮断くん |
|
1サイト月額11,000円~ ※別途、初期導入費用がかかる お問い合わせ |
攻撃検知AIエンジン搭載 サイバー攻撃対策 サイバー保険付帯 |
株式会社AndGo
|
Aikido Security |
|
ベーシック:52,500円/月 プロ:105,000円/月 カスタム:要お問い合わせ |
Webアプリケーション診断 プラットフォーム診断 クラウド診断 手動脆弱性診断 伴走サポート |
株式会社スリーシェイク
|
Securify(セキュリファイ) |
|
ASMプラン:お見積り BASICプラン:10万円/月額 STARTERプラン:5万円/月額 Freeプラン:0円/月額 ※契約は年単位 お問い合わせ |
ASM Webアプリケーション診断 Wordpress診断 SaaS診断 |
| トレンドマイクロ株式会社 | TippingPoint |
|
要お問い合わせ | 要お問い合わせ |
| 株式会社東計電算 | Total Security Function Service |
|
月額600円~/1台 | ウィルス対策機能 マルウェア対策機能 ファイアウォール ヒューリスティック分析 デバイス制御 など |
| Broadcom Inc. | Symantec Endpoint Security |
|
要お問い合わせ | 脆弱性の修復 デバイス制御 マルウェアの防止 ファイアウォール 分析・調査 など |
| エクスジェン・ネットワークス株式会社 | L2Blocker |
|
オンプレミス版:25,000円~ クラウド版:月額3,000円~ |
社内端末の管理機能 利用状況の可視化 不正に接続した端末への通知 未登録機器の利用申請 レポート分析 など |
| 株式会社セキュアソフト | SecureSoft Sniper IPS |
|
要お問い合わせ | リアルタイムモニター 統合報告書 システム監査 環境設定 セキュリティ設定 など |
| ソフォス株式会社 | Sophos Firewall |
|
要お問い合わせ | ディープパケットインスペクション ゼロデイ対策 SD-WAN接続 セグメンテーション機能 レポート機能 など |
| 株式会社IDCフロンティア | 不正侵入検知/防御サービス |
|
要お問い合わせ | 検知レポート 機器監視 設定管理 故障時機器交換 変更監視 など |
| ソースネクスト株式会社 | ZERO スーパーセキュリティ |
|
4,950円~ |
マルウェア検出 メール検査 ファイアウォール 迷惑メール対策 詐欺対策 など |
| フォーティネットジャパン合同会社 | FortiGuard IPS |
|
要お問い合わせ | ネットワーク保護 OT保護 リアルタイム展開 IOT保護 保護ライフサイクル など |
| NTTスマートコネクト株式会社 | クラウド型UTM |
|
月額38,500円~(税込) ※初期費用110,000円(税込) |
ファイアウォール機能 IPS(不正侵入防御)機能 アンチウィルス(アンチマルウェア)機能 アンチスパム機能 Webフィルタリング機能 など |
| サクサ株式会社 | サクサのUTM |
|
要お問い合わせ | Webフィルタリング機能 アンチウイルス機能 迷惑メールブロック機能 侵入検知・防止機能 |
| パロアルトネットワークス株式会社 | PA-SERIES |
|
要お問い合わせ | 脅威防御 SD-WAN URLフィルタリング WildFireマルウェア分析 DNSセキュリティ など |
| Google LLC | Google Cloud IDS |
|
要お問い合わせ | ネットワークベースの脅威検出 トラフィックの公開設定 コンプライアンス目標の支援 脅威警告の優先順位の提供 アプリのマスカレード検出 など |
2026年に発生した主な企業・組織の情報漏えい・サイバー攻撃の事例
企業や行政機関を狙ったサイバー攻撃の手口は一つではありません。また自社が直接攻撃を受けていなくても、利用しているクラウドサービスや委託先が侵害されることで、顧客情報や業務データに影響が及ぶケースもあります。
ここでは、2026年に発生した主な情報漏えい・サイバー攻撃事例について、発生の経緯や原因、被害・影響、企業・組織の対応を、情報システム部担当者の見解とともにご紹介します。
【2026年に公表された主なサイバー攻撃事例】
| 初回公表時期 | 企業・組織 | 主な手口 | 主な被害・影響 |
| 2026年10月15日 | ソースネクスト株式会社 | APIへの不正アクセス | 会員情報2,251万9,960件が流出した可能性 |
| 2026年10月7日 | 株式会社IDCフロンティア | ランサムウェア | 「IDCFクラウド」の東日本リージョン1で障害が発生し、495の企業・自治体に影響 |
| 2026年10月6日 | 株式会社スカラコミュニケーションズ | 管理サイトへの不正アクセス | 最大5社の問い合わせ情報・最大71万3,126件が漏えいした可能性 |
| 2026年10月5日 | 株式会社物語コーポレーション | 不正アクセス | 「焼肉きんぐ」公式アプリの会員情報約1,079万件が漏えい |
| 2026年10月2日 | 第一生命保険株式会社 | 人事システムへの不正アクセス | 従業員・退職者約12万人分の個人情報が流出した可能性 |
| 2026年9月25日 | タイムズモビリティ株式会社 | Webシステムへの不正アクセス | 約660万アカウントの情報を第三者が取得。約160万件では本人確認書類も漏えい |
| 2026年9月11日 | デジタル庁 | VPNの脆弱性悪用 | 約24.6万件の個人情報が漏えいした可能性 |
| 2026年5月14日 | 株式会社日本資産総研 | ランサムウェア | サーバー内のファイル暗号化やデータ流出、リークサイトへの個人データ公開 |
※「初回公表時期」は、各企業・組織が本件について最初に公式Webサイト上で発表した日です。実際の発生・検知時期とは異なる場合があります
【APIへの不正アクセス】ソースネクスト株式会社|会員情報約2,252万件が流出した可能性
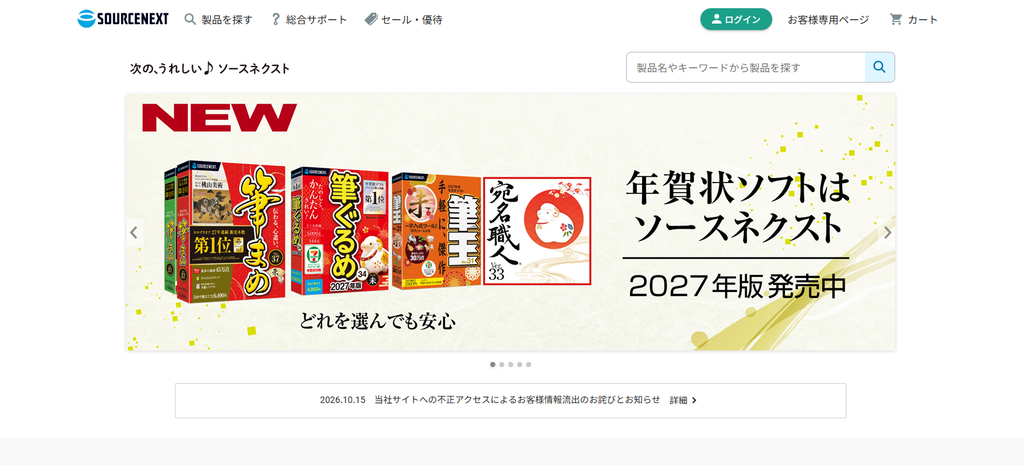
ソースネクスト株式会社は、ソフトウェアやIoT製品などを提供する企業です。2026年10月15日、同社の会員情報を管理するシステムが第三者から不正アクセスを受け、2,251万9,960件の顧客情報が流出した可能性があることを公表しました。
発生の経緯
| 日付 | 内容 |
| 2026年10月9日10時頃 | 第三者による不正アクセスが開始。会員情報取得APIが不正に利用され、登録顧客の情報が取得された |
| 2026年10月13日9時頃 | 会員情報を管理するシステムへの不正アクセスを確認し、外部からの不正な通信を遮断するなどの緊急措置を開始 |
| 2026年10月13日13時36分 | 不正アクセスの封じ込めを完了 |
| 2026年10月15日 | 2,251万9,960件の顧客情報が流出した可能性があるとして公表。個人情報保護委員会への報告も実施 |
原因
第三者が会員情報を管理するシステムへ不正アクセスし、会員情報取得APIを不正に利用して顧客情報を取得したことが確認されています。
また、ソースネクストのFAQでは、発覚後に原因となったシステムの脆弱性を修正したことも公表されています。ただし、現時点では具体的にどの脆弱性がどのように悪用されたのかまでは明らかにされていません。
被害・影響
流出した可能性がある顧客情報は、2,251万9,960件です。対象となる可能性がある情報には、以下が含まれます。
- メールアドレス
- パスワード
- 氏名・氏名カナ
- 住所
- 性別
- 電話番号・FAX番号
- 生年月日
- 会社名
- 役職名
- 部署名
- 加入サービス、登録日、ログイン日などのシステム固有の識別情報
ただし、全ての顧客について上記の全項目が流出したわけではなく、登録状況によって対象項目は異なります。またクレジットカード情報は今回の対象システムには保存されておらず、流出対象には含まれていません。
企業の対応
ソースネクスト株式会社は、不正アクセスの検知後、外部からの不正な通信を遮断し、10月13日13時36分までに封じ込めを完了しました。現在も監視を継続しており、封じ込め後の不正アクセスは確認されていないとしています。
さらに対象となるパスワードをリセットし、利用者に再設定を求める措置を実施。外部の専門機関と連携した詳細調査や、全システムの緊急点検も進めています。今後は、システムのセキュリティ対策や監視体制、情報管理体制を抜本的に見直す方針です。
ジオコード情報システム部の見解
今回の事例で注目したいのは、調査と並行してパスワードのリセットなど利用者保護を進めた点です。情報漏えいが疑われる場合、不正アクセスの封じ込めや影響範囲の確認と並行して、パスワードの無効化・再設定といった利用者を保護するための対応を先行して講じることも重要です。
インシデント発生時に「調査完了前でも実施する対応」をあらかじめ決めておくとよいでしょう。
※参考:SOURCENEXT.「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」.https://www.sourcenext.com/support/i/2026/1015_info/ ,(2026-10-15).
※参考:SOURCENEXT.「情報漏洩に関するよくあるご質問」.https://www.sourcenext.com/support/i/2026/1015_1/ ,(参照2026-10-16).
【ランサムウェア】株式会社IDCフロンティア|「IDCFクラウド」への攻撃で495の企業・自治体に影響
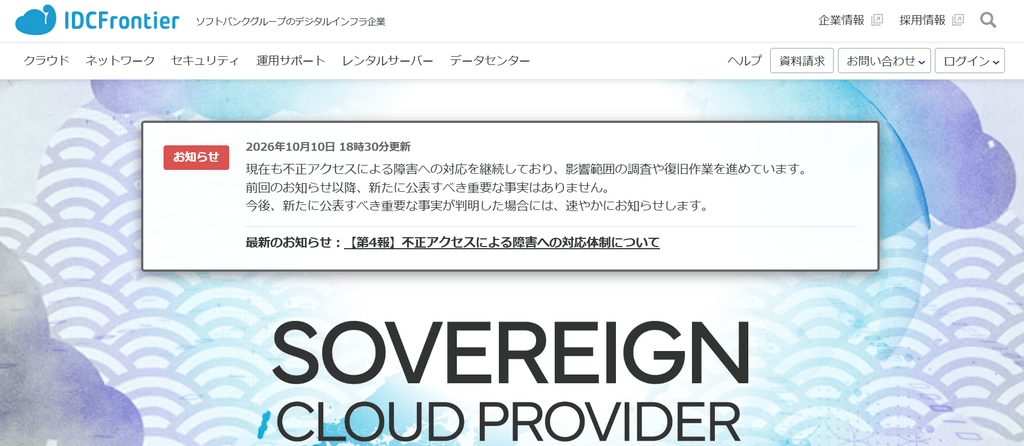
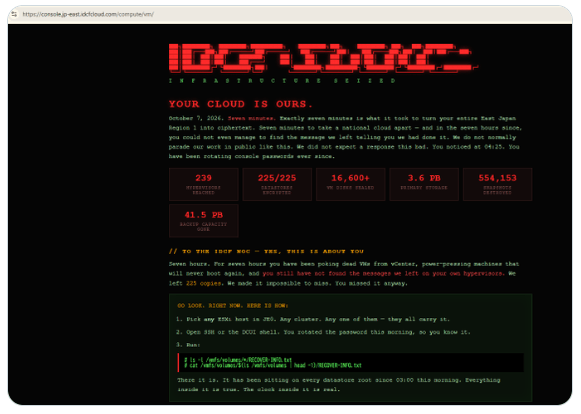
株式会社IDCフロンティアは2026年10月7日、同社が提供するクラウドサービス「IDCFクラウド」の一部システムが第三者から不正アクセスを受けたと公表しました。同日中の続報で、原因がランサムウェア攻撃であることも明らかになっています。影響範囲は、IDCFクラウドを契約している495の企業・自治体です。
発生の経緯
| 日付 | 内容 |
| 2026年10月7日 | 「IDCFクラウド」の一部システムで第三者からの不正アクセスが発生 |
| 2026年10月7日 | 東日本リージョン1で障害が発生していることを公表。対象顧客への個別連絡を開始し、他領域の安全性確認も実施 |
| 2026年10月7日 | 調査の結果、第三者によるランサムウェア攻撃であることが判明。東日本リージョン1をネットワークから遮断し、対象システムを停止 |
| 2026年10月9日 | 不正アクセスによる障害への対応体制について第4報を公表。影響範囲の調査や復旧作業を継続 |
X上では、IDCFクラウドの管理画面にアクセスした際、以下のような画面が表示されたとのユーザー投稿も確認できます。
原因
原因は、第三者によるランサムウェア攻撃です。
ただし具体的な侵入経路や攻撃手法の詳細については、2026年10月10日時点でも公表されていません。引き続き影響範囲の調査や復旧作業が進められています。
被害・影響
障害が発生したのは、「IDCFクラウド」の東日本リージョン1です。株式会社IDCフロンティアによると、影響範囲は同サービスを契約している495の企業・自治体に及んでいます。
一方、情報漏えいの有無については調査中であり、現時点では情報が漏えいしたと断定できる状況ではありません。
企業の対応
株式会社IDCフロンティアは、被害拡大を防ぐため、東日本リージョン1をネットワークから遮断し、対象システムを停止しました。また、外部からアクセス可能な他リージョンの管理コンソールも一時停止し、対象顧客への個別連絡や、他リージョンの安全性確認を実施しています。
その後も侵入経路の特定や影響範囲の調査、復旧に向けた対応を継続しています。
ジオコード情報システム部の見解
今回の事例で注目したいのは、クラウドサービス事業者そのものがランサムウェア攻撃を受け、その影響が495の企業・自治体へ波及している点です。
クラウドサービスを利用している場合でも、提供事業者側の障害やサイバー攻撃によって、自社のシステムや業務が影響を受ける可能性があります。そのため利用企業側も、重要データのバックアップ方法や、サービス停止時の代替手段、復旧手順などをあらかじめ確認しておきましょう。
また株式会社IDCフロンティアが東日本リージョン1をネットワークから遮断し、他リージョンの管理コンソールも一時停止しているように、被害発生時には、原因究明と並行して、攻撃者との通信を遮断し、被害の拡大を防ぐ初動対応も重要です。
※参考:IDCFrontier.「当社サービスの一部システムに対する不正アクセスについて」.https://www.idcf.jp/news/topics/20261007001?bid=gtop ,(2026-10-07).
※参考:IDCFrontier.「【第2報】当社サービスの一部システムに対する不正アクセスについて」.https://www.idcf.jp/news/topics/20261007002?bid=gtop ,(2026-10-07).
※参考:IDCFrontier.「【第3報】当社サービスの一部システムへの不正アクセスによる障害について」.https://www.idcf.jp/news/topics/20261008001?bid=gtop ,(2026-10-08).
※参考:IDCFrontier.「【第4報】不正アクセスによる障害への対応体制について」.https://www.idcf.jp/news/topics/20261009001?bid=gtop ,(2026-10-09).
【委託先への不正アクセス】株式会社スカラコミュニケーションズ|シチズン時計など取引先の顧客情報が漏えいした可能性
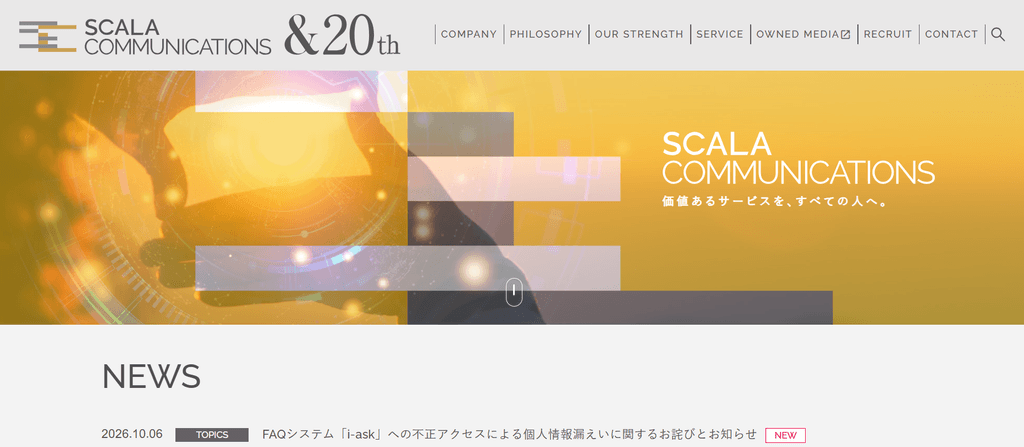
株式会社スカラコミュニケーションズは、企業と顧客のコミュニケーションを支援する各種ITシステムをSaaS・ASP形式で提供している企業です。2026年10月、同社が提供するFAQシステム「i-ask」の管理サイトが第三者から不正アクセスを受け、同一サーバー上で利用していた最大5社の問い合わせ情報が外部へ漏えいした可能性があることを公表しました。
発生の経緯
| 日付 | 内容 |
| 2026年10月2日20時30分頃〜10月3日8時頃 | 第三者が「i-ask」の管理サイトへ不正ログインし、不正なプログラムを設置。同一サーバー上の利用企業のデータベースから、問い合わせ情報が取得された可能性がある状態となった |
| 2026年10月3日 | データベースの監視アラートを契機に、株式会社スカラコミュニケーションズが調査を開始。不正アクセスを遮断し、対象となる利用企業へ同日中に報告 |
| 2026年10月6日 | 「i-ask」への不正アクセスによる個人情報漏えいの可能性について公表 |
原因
第三者が「i-ask」の管理サイトへ不正にログインし、サーバー上に不正なプログラムを設置したことが確認されています。
その不正プログラムを通じて、同一サーバー上で稼働していた利用企業最大5社のシステム環境に保存された問い合わせ情報が取得された可能性があります。
被害・影響
漏えいした可能性があるのは、最大5社の利用企業が「i-ask」に保存していた問い合わせ情報です。対象には氏名やメールアドレス、問い合わせ内容などの個人情報が含まれ、項目は利用企業によって異なります。
対象となる問い合わせ情報は最大71万3,126件です。ただし、これは問い合わせ単位の延べ件数で、同一人物による複数回の問い合わせも含まれています。実際の対象人数については、2026年10月6日時点で名寄せ作業が進められています。
利用企業にも影響が広がっており、例えばシチズン時計株式会社では、Webサイトのお問い合わせフォームに入力された約10万名分の氏名、住所、電話番号、メールアドレスなどが漏えいした可能性があると公表しました。なお、シチズン時計株式会社自身のシステムへの不正アクセスは確認されていません。
企業の対応
株式会社スカラコミュニケーションズは、不正アクセスを確認した後、攻撃元IPアドレスからのアクセス遮断や、不正ログインに使用されたアカウント・管理者アカウントのパスワード変更、不正プログラムの隔離などを実施しました。
さらに、外部の専門調査機関と連携してフォレンジック調査を進めています。フォレンジック調査とは、サイバー攻撃や情報漏えいが発生した際に、端末やサーバー、ログなどを調査し、侵入経路や被害範囲、原因などを明らかにする調査です。
今後は、管理者認証への多要素認証の導入、環境間の分離、監視体制の強化、第三者による定期的な脆弱性診断なども進めるとしています。
フォレンジック調査について詳しく知りたい方は、以下の記事も併せてご覧ください。
ジオコード情報システム部の見解
今回の事例で注目したいのは、異常検知後の初動対応です。本件では、一つの管理サイトへの不正ログインを起点に、同一サーバー上で稼働していた複数企業の情報へ影響が広がった可能性があります。
株式会社スカラコミュニケーションズでは、データベースの監視アラートをきっかけに異常を把握し、不正アクセスの遮断や不正プログラムの隔離につなげていました。このようにセキュリティ対策では、侵入を防ぐことだけではなく、異常なアクセスや挙動を早期に検知できる監視体制を整えておく必要があります。
また外部の専門機関によるフォレンジック調査を実施した上で、監視体制の強化や脆弱性診断などの再発防止策を進めています。こうした
検知・封じ込め・調査・再発防止までを一連の流れとして整備することは、企業の情報システム担当者にとっても参考になるでしょう。
※参考:SCALA COMMUNICATIONS.「FAQシステム「i-ask」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」.https://scala-com.jp/news/2026/10-1/ ,(2026-10-06).
【不正アクセス】株式会社物語コーポレーション|「焼肉きんぐ」公式アプリの会員情報が漏えい
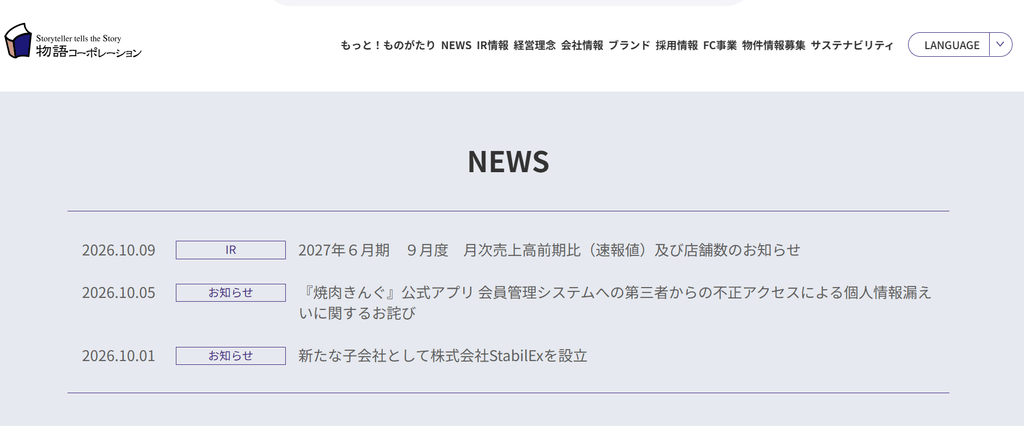
株式会社物語コーポレーションは「焼肉きんぐ」や「丸源ラーメン」などの外食ブランドを展開する企業です。今回「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、約1,079万件の会員情報が漏えいしたことを公表しました。公式アプリは防御措置を講じた上でサービス提供を継続しています。
発生の経緯
| 日付 | 内容 |
| 2026年10月2日 | 「焼肉きんぐ」公式アプリの会員管理システムで、第三者による不正アクセスを確認。通信遮断と防御措置を実施 |
| 2026年10月3日 | 調査の結果、公式アプリに登録された会員情報の漏えいが判明 |
| 2026年10月5日 | 不正アクセスによる個人情報漏えいについて公表 |
原因
原因は、第三者による不正アクセスです。
ただし2026年10月5日時点では、具体的な侵入経路や不正アクセスが可能になった経緯については調査中とされています。
被害・影響
「焼肉きんぐ」公式アプリの登録ユーザー1,080万8,784件のうち、1,078万8,963件の会員情報が漏えいしました。対象となったのは、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号です。
一方、ログインパスワードや生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴については漏えいしていません。クレジットカードなどの決済情報も、同社では保持していないとしています。また公表時点では、漏えいした情報が不特定多数に公開された事実や、不正利用された事実も確認されていません。
企業の対応
株式会社物語コーポレーションは、不正アクセスの確認後に通信を遮断し、防御措置を実施しました。その上で開発会社や関係会社と連携し、セキュリティ対策と監視体制の強化を進めています。
ジオコード情報システム部の見解
本事例は、人気外食チェーン店である点と約1,079万件もの会員情報が漏えいした点から、大きな注目を集めました。ログインパスワードやクレジットカード情報は漏えい対象に含まれていないものの、氏名・メールアドレス・電話番号が外部に流出しています。
こうした情報は、実在するサービス利用者を装ったフィッシングメールやSMSなどに悪用される可能性があります。情報漏えいが発生した際は、漏えい件数だけではなく「どの情報が漏えいしたのか」「その情報からどのような二次被害が想定されるのか」まで確認しましょう。
※参考:物語コーポレーション.「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」.https://www.monogatari.co.jp/news/261005_news/ ,(2026-10-05).
【人事システムへの不正アクセス】第一生命保険株式会社|従業員・退職者約12万人の個人情報が流出した可能性
2026年9月、株式会社第一ライフグループと第一生命保険株式会社が利用する従業員向け人事システムへの不正アクセスを検知し、従業員・退職者約12万人分の個人情報が第三者に閲覧され、外部へ流出した可能性があることを確認しました。
発生の経緯
| 日付 | 内容 |
| 2026年9月24日 | 株式会社第一ライフグループと第一生命保険株式会社が利用する従業員向け人事システムへの不正アクセスを検知 |
| 2026年9月24日以降 | 調査の結果、同システムに保存されていた従業員・退職者の個人情報が第三者に閲覧され、外部へ流出した可能性があることを確認 |
| 2026年10月2日 | 退職者向けに、不正アクセスと個人情報流出の可能性について公表 |
原因
原因は、第三者による不正アクセスです。
一方で、2026年10月2日時点では、具体的な侵入経路や攻撃手法については公表されていません。
被害・影響
外部へ流出した可能性があるのは、株式会社第一ライフグループと第一生命保険株式会社の従業員・退職者約12万人分の個人情報です。内訳は従業員約5万人、退職者約7万人とされています。またグループ会社への出向者や、第一ライフグループ・第一生命などへ在籍型出向として勤務していた人も対象です。
漏えいした可能性のある情報には、従業員番号、氏名、住所、電話番号、性別、所属、職位(資格)、職務、管理職上司氏名が含まれます。
2026年10月2日時点では、顧客情報への不正アクセスは確認されていません。また退職者について、本件に起因する二次被害も確認されていないと発表されています。
企業の対応
第一ライフグループと第一生命保険株式会社は、対象となる退職者に今回の事案を通知するとともに、専用の問い合わせフォームと電話窓口を設置しました。
ジオコード情報システム部の見解
今回の事例で注目したいのは、顧客情報ではなく、従業員や退職者の社内情報が不正アクセスの対象になっている点です。こうした情報は、実在する従業員や上司になりすましたフィッシングメールや、社内事情を把握しているように見せかけるソーシャルエンジニアリングに悪用される可能性があります。
企業は、従業員情報を保存する人事システムについても狙われる可能性を再認識し、アクセス権限や認証方法、監視体制などを定期的に見直すことが重要です。
※参考:第一生命.「退職された皆さまへのお知らせ 当社の従業員向け人事システムへの不正アクセスについて」.https://www.dai-ichi-life.co.jp/information/pdf/index_192.pdf ,(2026-10-02).
【Webシステムへの不正アクセス】タイムズモビリティ株式会社|約660万アカウントの情報を第三者が取得
タイムズモビリティ株式会社は、カーシェアリングサービス「タイムズカー」などを運営する企業です。2026年9月、タイムズカーのWebシステムが第三者から不正アクセスを受け、約660万アカウント分の情報が取得されたことが確認されました。さらに、そのうち約160万アカウントでは、運転免許証画像などの本人確認書類も漏えいしています。
発生の経緯
| 日付 | 内容 |
| 2026年9月25日 | タイムズカーWebシステムへの外部からの不正アクセスを検知し、調査を開始 |
| 2026年9月25日 | 会員情報が外部へ漏えいした可能性があるとして第1報を公表 |
| 2026年9月26日 | 不正アクセス経路と攻撃元からの通信を遮断。その後、同経路からアクセスできないことを確認 |
| 2026年9月28日 | 外部の専門機関の調査により、約660万アカウント分の情報が第三者に取得されていたことを確認 |
| 2026年9月29日 | 約660万アカウントのうち、約160万アカウントで運転免許証画像などの本人確認書類も漏えいしていたことを公表 |
| 2026年10月1日以降 | FAQを公開し、退会済み会員を含む対象者への個別案内や二次被害への注意喚起を継続 |
| 2026年10月6日 | 本人確認書類が漏えいした場合に想定されるリスクや注意事項をFAQへ追記 |
原因
原因は、第三者によるタイムズカーWebシステムへの不正アクセスです。
タイムズモビリティ株式会社は、不正アクセス経路と攻撃元からの通信を遮断していますが、具体的な侵入方法や攻撃手法については、外部の専門機関による調査を継続しています。
被害・影響
第三者に取得されたことが確認されたのは、約660万アカウント分の情報です。対象となる情報には、以下が含まれます。
- 氏名
- 法人会員の所属部署名
- 住所
- 生年月日
- 電話番号
- メールアドレス
- 運転免許情報
- 本人確認書類情報
- パスワード
- 連携サービスID
さらに約160万アカウントでは、運転免許証画像や現住所の確認書類画像、学生証の画像、家族の確認書類画像といった本人確認書類も漏えいしました。
一方パスワードは、復元できない形式で保管されており、タイムズモビリティ株式会社は、漏えいした情報だけを使って顧客アカウントが不正利用される恐れはないと説明しています。またクレジットカード情報は同社で保有していないため、漏えい対象には含まれていません。
なお、ユーザーの氏名・住所・生年月日は税法等に基づき7年間保管していたため、一部の退会済みの会員も漏えい対象に含まれています。
企業の対応
タイムズモビリティ株式会社は、不正アクセスの検知後、攻撃元からの通信や不正アクセス経路を遮断し、外部の専門機関と連携して調査を進めました。
また対象となる会員への個別通知や問い合わせ窓口の設置も実施しています。本人確認書類の漏えいが確認された会員には2026年9月29日から順次メールで案内を開始し、退会済み会員についても10月1日から個別案内を進めています。
ジオコード情報システム部の見解
今回の事例では、氏名や連絡先だけではなく、約160万アカウントで運転免許証画像などの本人確認書類が漏えいしました。
パスワードであれば変更できますが、運転免許証や本人確認書類に含まれる情報は簡単に変更できません。そのため漏えい直後だけではなく、その後も長期間にわたって、なりすましやフィッシングなどの二次被害に注意する必要があります。
また今回のように、退会済み会員の情報も漏えい対象になる場合があります。企業は、保有している個人情報の種類はもちろん、保存目的や保存期間が適切か、不要になった情報を削除できているかまで定期的に見直すことが大切です。
※参考:タイムズモビリティ株式会社.「「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)※追記あり」.https://www.timesmobi.co.jp/news/2026/09/web1.html ,(2026-09-25).
※参考:タイムズモビリティ株式会社.「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について (第2報)」.https://www.timesmobi.co.jp/news/2026/09/33b24fb783a2d303b7e8664249ab57022cda975d.html ,(2026-09-28).
※参考:タイムズモビリティ株式会社.「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について (第3報)」.https://www.timesmobi.co.jp/news/2026/09/6485db3607d8a57d84d5e5816132cbafacd8d2cd.html ,(2026-09-29).
【脆弱性悪用】デジタル庁|VPNの脆弱性からネットワークへ侵入
デジタル庁は、行政のデジタル化や政府情報システムの整備・運用を担う国の行政機関です。2026年6月、同庁が運用するガバメントソリューションサービス(GSS)で不審な大量のファイルアクセスを検知し、調査を開始しました。その後、VPN機器の脆弱性を悪用した第三者の侵入が確認され、約24.6万件の個人情報が漏えいした可能性があることを公表しています。
発生の経緯
| 日付 | 内容 |
| 2026年6月25日 | GSSで、保守運用担当者のアカウントを利用した大量のファイルアクセスを検知し、調査を開始 |
| 2026年7月9日 | 第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムへ侵入していたことが判明。対象アカウントを停止し、侵害された機器と外部との通信を遮断 |
| その後 | 外部の専門事業者と調査を進めた結果、GSS上で扱っていた個人情報を含むファイルの一部が外部へ漏えいした可能性を確認 |
| 2026年9月11日 | 約24.6万件の個人情報が漏えいした可能性があるとして、事案の詳細を公表 |
原因
原因は、第三者がGSSへの接続に使用されていたVPN機器の脆弱性を悪用し、システム内部へ侵入したことです。
侵入後は、保守運用担当者のアカウントを利用し、サーバー上の大量のファイルへアクセスしていたことが確認されています。
被害・影響
外部へ漏えいした可能性がある個人情報は、約24.6万件です。内訳は、GSS利用機関の職員や業務に携わった公務員などが約18.9万件、GSS利用機関の業務に携わった事業者・個人が約5.7万件とされています。
対象となった可能性がある主な個人情報は以下の通りです。
- 氏名:約23.6万件
- メールアドレス:約23.1万件
- 電話番号:約9.4万件
- 住所:約1,000件
漏えいした可能性がある情報には氏名やメールアドレス、電話番号などが含まれているため、なりすましメールやフィッシングメールなどに悪用される恐れがあります。
組織の対応
デジタル庁は、侵入に悪用されたVPN機器へパッチを適用するとともに、対象アカウントの停止や、侵害された機器と外部との通信遮断を実施しました。また外部の専門事業者と連携して詳細な調査を進め、脆弱性管理の方法も見直しています。
さらに漏えいした可能性がある情報が悪用される可能性があるとして、デジタル庁や関係機関を装ったメール・電話・SMSに注意するよう呼び掛けています。
ジオコード情報システム部の見解
今回の事例で注目したいのは、VPN機器の脆弱性を起点に侵入され、その後、保守運用担当者のアカウントを利用して大量のファイルへアクセスされている点です。
VPNは外部から組織内のネットワークへ接続するために利用されるため、脆弱性が残っていると侵入経路として悪用される可能性があります。利用しているVPN機器やソフトウェアのバージョンを把握し、メーカーやベンダーが公表する脆弱性情報を継続的に確認しましょう。
またパッチを適用するだけではなく、重要なアカウントの権限や利用状況を見直し、不審なアクセスを早期に検知できる監視体制を整えておくことも求められます。
※参考:デジタル庁.「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」.https://www.digital.go.jp/news/2026-0911-01 ,(2026-09-11).
【ランサムウェア】株式会社日本資産総研|認証情報を窃取されサーバーを暗号化
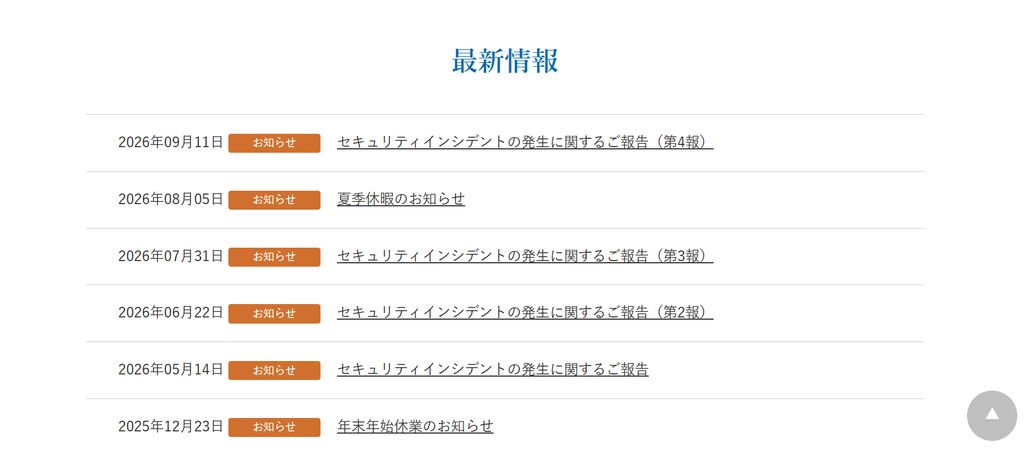
株式会社日本資産総研は、財産の承継・運用・管理などに関する総合資産コンサルティングを提供する企業です。2026年5月、同社のサーバーがランサムウェアに感染し、サーバー内の一部ファイルが暗号化される被害が発生しました。
発生の経緯
| 日付 | 内容 |
| 2026年5月9日 | サーバーがランサムウェアに感染していることを確認。外部の専門家と連携し、調査と被害拡大防止措置を開始 |
| 2026年5月14日 | サーバー内のファイルが暗号化されたことを公表。顧客や関係者の情報が漏えいした可能性も否定できないとして調査を継続 |
| 2026年6月22日 | サーバー内のデータが窃取された可能性があることを公表。安全性が確認された端末やシステムから順次復旧 |
| 2026年7月31日 | 外部の専門機関の調査により、第三者が認証情報を窃取してサーバー環境へ不正アクセスし、ランサムウェアを実行したことを確認。一部データが外部へ送信された可能性も判明 |
| 2026年8月26日 | 顧客の個人データが、攻撃者のダークウェブ上のリークサイトに公開されていたことを確認 |
| 2026年9月11日 | リークサイトへの個人データ公開について第4報を公表し、二次被害への注意を呼び掛け |
原因
外部専門機関による調査の結果、第三者が何らかの方法で認証情報を窃取し、その情報を利用して株式会社日本資産総研のサーバー環境へ不正アクセスしたことが確認されています。その後、侵入した環境内でランサムウェアが実行されました。
なお、認証情報がどのような手段で窃取されたのかについては、公表資料では明らかにされていません。
被害・影響
ランサムウェアによって、サーバー内の一部データが暗号化されました。また外部の専門機関の調査では、同社が保有するデータ全体の1%未満ではあるものの、一部データが外部へ送信された可能性があることも判明しています。
漏えい、または漏えいした恐れがある個人データには、以下が含まれます。
- コンサルティング業務の顧客:氏名、生年月日、住所
- 不動産取引の顧客:氏名、生年月日、住所、対象物件情報
- 従業員・従業員の家族(退職者を含む):氏名、生年月日、住所、電話番号
さらに2026年8月26日時点で、顧客の個人データが通常の検索エンジンでは表示されない、匿名性の高いWeb領域にあるリークサイト上に公開されていたことも確認されました。
なお2026年9月11日時点では、個人データの不正利用や第三者による悪用などの二次被害は確認されていません。
企業の対応
株式会社日本資産総研は、被害確認後、対象サーバーや関連端末をネットワークから隔離し、外部の専門家と連携して調査と復旧を進めました。安全性が確認された端末やシステムから順次利用を再開し、現在は通常どおりの業務運営に戻っています。
復旧に当たっては、従来の環境をそのまま戻すのではなく、ランサムウェアや未知の攻撃を想定してセキュリティ設計自体を見直しました。具体的には認証基盤の強化、高度な脅威検知・インシデント対応体制の構築、クラウドサービスを含む強固なインフラ環境の整備、継続的なセキュリティ評価・改善などに取り組んでいます。
また第2報では、PCなどの端末の挙動を監視するEDRを導入したことも公表しています。EDRとは、パソコンやサーバーなどの端末上の挙動を継続的に監視し、不審な動きを検知・調査するためのセキュリティ対策です。詳しく知りたい方は、以下の記事も併せてご覧ください。
ジオコード情報システム部の見解
今回の事例で特に注目したいのは、認証情報の窃取を起点に、サーバーへの侵入やランサムウェアの実行、データの持ち出し、リークサイトへの公開と、被害が段階的に広がっている点です。
ランサムウェアというと「ファイルを暗号化される攻撃」という印象を持たれがちですが、実際には暗号化する前にデータを持ち出し、公開をちらつかせる手口もあります。
そのためどのアカウントが悪用されたのか、いつから侵入されていたのか、どのデータが外部へ送信されたのかを調査し、早期に被害拡大を食い止めることが重要です。また今回のように外部の専門機関と連携し、原因や影響範囲を確認し、その結果を基に認証基盤や監視体制を見直すことは、再発防止の観点でも重要といえます。
※参考:株式会社日本資産総研.「セキュリティインシデントの発生に関するご報告」.https://www.nssg.co.jp/news/2026/0514-1246.html ,(2026-05-14).
※参考:株式会社日本資産総研.「セキュリティインシデントの発生に関するご報告(第2報)」.https://www.nssg.co.jp/news/2026/0622-1300.html ,(2026-06-22).
※参考:株式会社日本資産総研.「セキュリティインシデントの発生に関するご報告(第3報)」.https://www.nssg.co.jp/news/2026/0731-1300.html ,(2026-07-31).
※参考:株式会社日本資産総研.「セキュリティインシデントの発生に関するご報告(第4報)」.https://www.nssg.co.jp/news/2026/0911-1600.html ,(2026-09-11).
情報漏えい・サイバー攻撃に備えるために企業ができる5つの対策
ここでは今回ご紹介した事例を踏まえ、企業が取り組んでおきたい主な対策を5つ解説します。
- 多要素認証を導入し、認証情報の管理を強化する
- 脆弱性情報を把握し、アップデート・パッチ適用を徹底する
- 委託先・クラウドサービスのセキュリティ体制を確認する
- インシデント発生時の連絡・調査・復旧フローを整備する
- 従業員への周知・教育を徹底する
多要素認証を導入し、認証情報の管理を強化する
IDやパスワードなどの認証情報が窃取されると、攻撃者が正規の利用者になりすましてシステムへ侵入する恐れがあります。株式会社日本資産総研の事例では、第三者が認証情報を窃取し、その情報を利用してサーバー環境へ不正アクセスしたことが確認されました。その後、ランサムウェアの実行やデータの外部送信へと被害が広がっています。
こうした被害を防ぐためには、ID・パスワードだけで認証するのではなく、認証アプリやワンタイムパスワードなどを組み合わせる多要素認証の導入が有効です。特に管理者アカウントや重要なシステムでは、多要素認証を優先的に導入しましょう。また不要になったアカウントや権限を定期的に削除・見直すことや、同じパスワードを複数のサービスで使い回さないことも大切です。
脆弱性情報を把握し、アップデート・パッチ適用を徹底する
VPN機器やサーバー、ソフトウェアなどに脆弱性が残っていると、攻撃者に侵入経路として悪用される可能性があります。デジタル庁の事例では、GSSへの接続に使用されていたVPN機器の脆弱性が悪用され、ネットワーク内部への侵入につながりました。
まずは自社で利用している機器やソフトウェア、そのバージョンを把握しましょう。その上で、メーカーやベンダーが公表する脆弱性情報を定期的に確認し、セキュリティアップデートやパッチを適切に適用できる運用を整えることが重要です。
ただし自社だけで、Webサイトやシステムに潜む脆弱性を網羅的に把握するのが難しいケースもあります。Webサイトやシステムに潜む脆弱性を専門的に調べたい場合は、脆弱性診断を利用する方法もあります。詳しいサービスを知りたい方は、以下の記事も併せてご覧ください。
委託先・クラウドサービスのセキュリティ体制を確認する
自社のセキュリティ対策を強化していても、顧客情報や業務データを預けている委託先・クラウドサービスが攻撃を受ければ、自社にも被害が及ぶ可能性があります。株式会社IDCフロンティアの事例では、クラウドサービス事業者へのランサムウェア攻撃によって、495の企業・自治体に影響が及びました。また株式会社スカラコミュニケーションズの事例では、FAQシステムの管理サイトへの不正アクセスをきっかけに、同じサーバーを利用していた複数企業の問い合わせ情報が漏えいした可能性があります。
委託先やクラウドサービスを選ぶ際は、機能や料金だけではなく、認証方式や脆弱性管理、監視体制、インシデント発生時の連絡方法、バックアップ・復旧体制なども確認しておきましょう。
すでに利用しているサービスについても、近年の情報漏えいや不正アクセスの増加を機に、どの事業者へどの情報を預けているのかを棚卸ししてみることをおすすめします。
インシデント発生時の連絡・調査・復旧フローを整備する
セキュリティ対策を講じていても、サイバー攻撃を完全に防ぐことはできません。そのため被害が発生した後に、できるだけ早く異常を検知し、被害の拡大を抑える体制を整えておく必要があります。
例えばインシデントが発生した場合に、誰が情報システム部門や経営層、法務、広報へ連絡するのか、システムの隔離やアカウント停止を誰が判断するのかなどを事前に決めておきましょう。
また自社だけでは侵入経路や原因、影響範囲を特定できないケースもあります。そのような場合に備え、外部の専門会社へ相談する基準や連絡先もあらかじめ整理しておくと、発生時の初動をスムーズに進めやすくなります。
サイバー攻撃や情報漏えいが発生した際に、端末やサーバー、ログなどを調査し、原因や侵入経路、被害範囲などを明らかにするのがフォレンジック調査です。詳しいサービスを知りたい方は、以下の記事をチェックしてみてください。
従業員への周知・教育を徹底する
情報漏えい・サイバー攻撃への対策は、システムやセキュリティ製品を導入するだけでは十分ではありません。日常的にシステムを利用する従業員一人ひとりが、基本的なセキュリティ対策を理解しておくことも重要です。
例えばパスワードの使い回しを避ける、不審なメールのリンクや添付ファイルを安易に開かない、多要素認証を適切に利用するといった行動を社内で徹底しましょう。先述した通り、インシデントが発生した際に「どこへ連絡すればよいのか」「何をしてはいけないのか」も周知しておく必要があります。ルールやマニュアルを作成するだけで終わらせず、少なくとも年1回程度は情報セキュリティ研修を実施し、従業員が共通認識を持てる状態を維持しましょう。
まとめ
2026年に発生した事例を見ると、ランサムウェアやWebシステムへの不正アクセス、認証情報の窃取、VPN機器の脆弱性悪用など、サイバー攻撃の手口は多岐にわたることが分かります。また自社だけではなく、委託先やクラウドサービスが攻撃を受けることで、被害が広がるケースも確認されています。
情報漏えいやサイバー攻撃のリスクを下げるためには、多要素認証や脆弱性管理といった技術的な対策をはじめ、委託先のセキュリティ体制の確認、インシデント発生時の連絡・調査・復旧フローの整備、従業員への教育まで含めて備えることが重要です。まずは、自社のWebサイトやシステムにどのようなリスクがあるのかを把握し、不足している対策から見直していきましょう。
WebサイトやWebシステムのセキュリティ対策を強化したい方は、各サービスの特徴や対応範囲を比較した以下の記事も参考にしてください。